Kişisel Dosyalar İçin Yedekleme Planı Nasıl Kurulur?
Önemli belgeler, fotoğraflar ve çalışma dosyaları için yedekleme kapsamını belirlemek; bağımsız kopyaları ve geri yükleme kontrolünü birlikte planlamak.
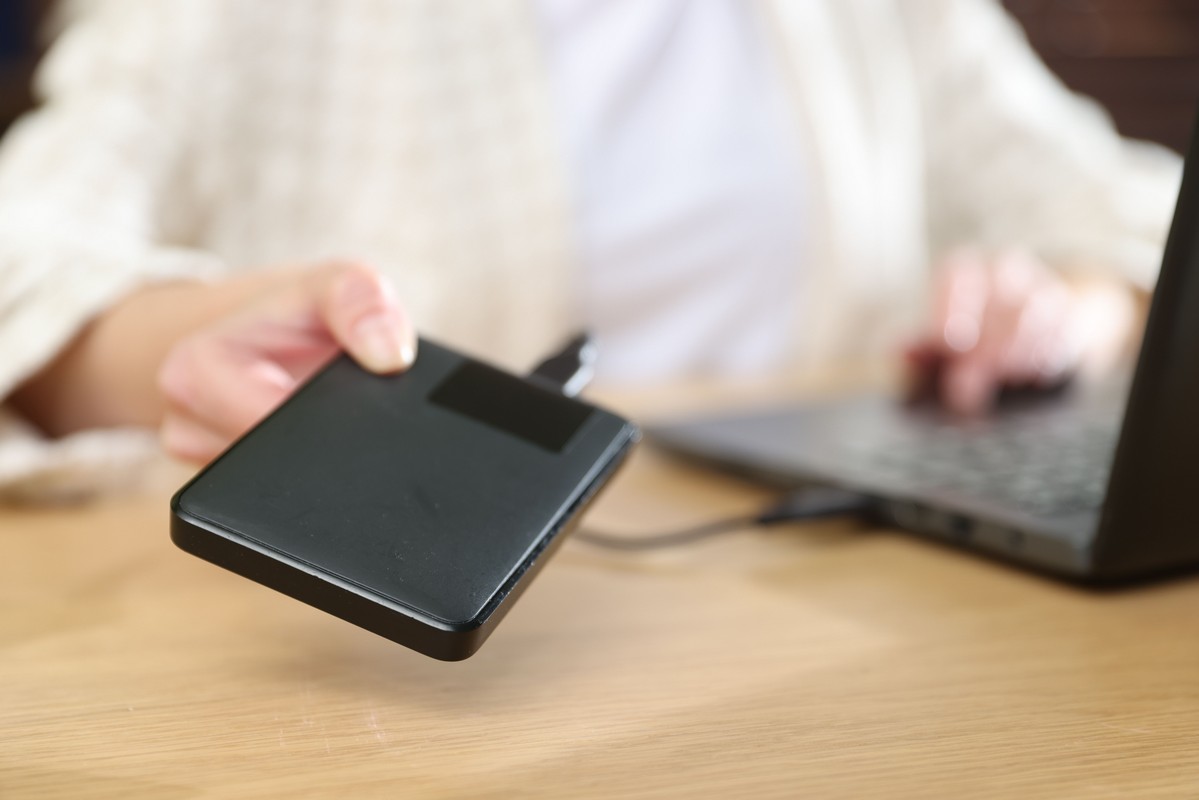
Bir bilgisayar değiştirilene veya önemli bir dosya yanlışlıkla silinene kadar yedekleme gündemin alt sıralarında kalabilir. Dosyalar her gün açılabildiği için düzenin devam edeceğini varsayarız. Oysa bir dosyanın bugün erişilebilir olması, gelecekte bütün koşullarda korunacağını göstermez. Yedekleme, bu belirsizliği azaltmak için önemli bilgilerin bağımsız kopyalarını tutma işidir. Yalnızca bir cihaz satın almak veya bir klasörü başka yere taşımak, bütün planın tamamlandığı anlamına gelmez.
Kişisel dosyalar için anlaşılır bir plan, önce neyi korumak istediğinizi belirlemekle başlar. Aile fotoğrafları, okul belgeleri ve devam eden işler farklı değer ve değişim sıklığı taşır. Her dosyayı aynı yöntemle yönetmek zorunda değilsiniz. Bu yazı bir yedekleme ürünü önerisi veya bütün sistemin teknik kopyasını alma talimatı sunmuyor. Kapsam, kopya düzeni ve geri getirme kontrolü üzerinden temel bir çerçeve anlatıyor. Mevcut dosyaları tehlikeye atmadan küçük bir alanla başlayabilirsiniz.
Hangi dosyalar gerçekten önemli?
Önce kaybolduğunda yeniden üretmesi zor olacak bilgileri düşünün. Başka yerden yeniden indirilebilen bir kurulum dosyası ile yıllar boyunca birikmiş aile fotoğrafları aynı değeri taşımaz. Devam eden bir çalışma da sık değiştiği için ayrı dikkat gerektirebilir. Klasörleri tek tek gezip önemli alanları not etmek, yedekleme kapsamını görünür kılar. Masaüstü ve belgeler klasörü dışında tutulan dosyaları da unutmayın. Kapsam belirsizse bir kopyanın neyi koruduğu da belirsiz kalır.
Değişim sıklığına bakın
Bir klasör her gün yeni dosyalar içerirken başka bir arşiv aylarca aynı kalabilir. Bu fark, ne zaman yeni kopya gerektiğini düşünmeye yardımcı olur. Burada herkes için tek bir yedekleme aralığı verilmez. Ne kadar değişikliğin kaybolmasını kabul edebileceğiniz, dosyanın niteliği ve çalışma biçimiyle ilişkilidir. Bir plan notunda “hangi klasör, hangi düzenle” soruları bulunabilir. Takvimi oluştururken gerçek kullanımınızı esas alın; yalnızca karmaşık görünmesi için çok sayıda adım eklemeyin.
Bağımsız kopya neyi anlatır?
Aynı fiziksel depolama biriminde ikinci bir klasör oluşturmak, birim arızasına karşı bağımsız bir kopya sağlamaz. Kopyaların nerede bulunduğu ve hangi olaydan birlikte etkilenebileceği önemlidir. CISA’nın veri yedekleme seçenekleri açıklaması, üç kopya, farklı ortamlar ve farklı konum fikrini içeren 3-2-1 yaklaşımını tanıtır. Bu çerçeve, kopya sayısını artırmanın yanında ortak riskleri ayırmayı da düşünmeyi sağlar.
Her kişisel düzen aynı araçları kullanmak zorunda değildir. Haricî bir depolama alanı veya uygun bir çevrim içi hizmet farklı seçenekler olabilir. Ancak seçeneğin ne yaptığı, hangi dosyaları tuttuğu ve erişimin nasıl sağlandığı açık olmalıdır. Tek bir bilgisayara sürekli bağlı duran kopya ile ayrı koşullarda saklanan kopya aynı risk düzenini taşımaz. Planı yalnızca ürün adı üzerinden kurmak yerine, hangi olayda hangi kopyanın kullanılabileceğini düşünün. Bu sorular düzenin mantığını ortaya çıkarır.
Senkronizasyonu yedekle karıştırmayın
Senkronizasyon, değişiklikleri belirli alanlar arasında eşitlemek için kullanılır. Bu değişiklikler silme veya yanlış kaydetme işlemlerini de içerebilir. Dolayısıyla eşitlenen bir klasörün başka cihazda görünmesi, eski hâlinin bağımsız biçimde korunduğunu tek başına göstermez. Hizmette sürüm geçmişi veya geri alma seçenekleri varsa bunların kapsamı ayrıca incelenmelidir. Microsoft’un eşitlenen dosyaların silinmesine ilişkin açıklaması, davranışın neden açıkça öğrenilmesi gerektiğine örnek sunar.
Kopya türünü adlandırın
Bir alan için “çalışma klasörü”, diğeri için “yedek kopya” gibi açık bir görev belirtin. Hangi alanın aktif olarak değiştiğini ve hangisinin geri getirme amacıyla tutulduğunu bilin. Bir yedek üzerinde günlük çalışma yapmaya başladığınızda roller karışabilir. Düzenin tek başına teknik olarak doğru olması yetmez; sizin onu nasıl kullandığınız da önemlidir. Dosya adları, tarih ve konum bilgileri bu ayrımı anlamaya yardımcı olabilir. Bir başkası gerektiğinde kopyanın amacını açıklayabilmelidir.
Geri getirmeyi küçük bir dosyayla kontrol edin
Yedekleme planının önemli sorusu şudur: Gerektiğinde dosyaya yeniden erişebiliyor musunuz? Bir kopyanın var olduğunu görmek, bütün sürecin işe yaradığını göstermeyebilir. Önemli olmayan bir örnek dosyayı ayrı bir konuma geri getirip açmayı kontrol edebilirsiniz. Asıl dosyayı silerek deneme yapmanız gerekmez. Testin mevcut çalışmanızla karışmaması için deneme alanını açıkça adlandırın. Geri getirme adımlarını kısa bir notla kaydetmek de daha sonra işinizi kolaylaştırabilir.
Kontrol sırasında yalnızca dosya adını değil, içeriğin doğru sürüm olup olmadığını da inceleyin. Bir fotoğraf açılıyor mu, bir belge beklediğiniz metni içeriyor mu? Kopya beklenenden eskiyse planın zamanlaması veya kapsamı yeniden değerlendirilmelidir. Bu kontroller bütün dosyaları her defasında tek tek açmanız gerektiği anlamına gelmez. Örnek seçimleri, düzenin temel davranışını görmek için kullanılabilir. Kapsamlı işler veya kurum verileri için daha ayrıntılı yöntemler gerekebilir.
Hesap ve erişim bilgilerini düşünün
Yedek bir hizmet hesabına bağlıysa, o hesaba erişim de planın parçasıdır. Parolanızı unuttuğunuzda veya cihazınızı kaybettiğinizde hangi kurtarma yolları bulunuyor? Bu bilgiler güncel mi? Cihazın kaybolmasıyla erişim yönteminin de aynı anda kaybolabileceği durumları düşünün. Hesap bilgilerini güvensiz bir dosyada açık biçimde tutmak yerine uygun bir güvenli saklama düzeni değerlendirin. Yedek kopyanın bulunması, ona ulaşmanın her koşulda kolay olduğu anlamına gelmez.
Hassas dosyaların kimler tarafından görülebildiğini de inceleyin. Ortak kullanılan bir haricî birim veya paylaşılan bir hesap, kişisel belgelerin erişim kapsamını genişletebilir. Hizmetin gizlilik ve güvenlik açıklamalarına bakın. Şifreleme özelliği kullanılıyorsa gerekli anahtar veya erişim bilgileri kaybolduğunda ne olacağını öğrenin. Bu yazı belirli bir ürünün bütün güvenlik özelliklerini karşılaştırmıyor. Kopyanın korunması ile kopyanın kullanılabilir kalması birlikte düşünülmelidir.
Planı sürdürülebilir tutun
Yedekleme düzeni çok zahmetliyse zamanla atlanabilir. Hangi işlerin otomatik, hangilerinin elle yapıldığını açıkça yazın. Otomatik işlemde durum bilgisine bakmak gerekebilir; elle yapılan işlem için de hatırlanabilir bir zaman seçilebilir. Bir klasörün adı veya yeri değiştiğinde yedekleme kapsamı da etkilenebilir. Yeni cihaz kurulduğunda eski düzenin kendiliğinden aynı şekilde devam ettiğini varsaymayın. Değişiklikler, planı yeniden gözden geçirmek için doğal fırsatlar sunar.
Kısa bir kayıt, kapsamı ve son kontrol tarihini gösterebilir. “Belgeler ve fotoğraflar; şu konuma kopyalanır; örnek dosya şu tarihte geri açıldı” gibi bir açıklama yeterli bir başlangıçtır. Bütün teknik ayrıntıları yazmak zorunda değilsiniz. Ancak planı yalnızca hafızada tutmak, uzun süre sonra karışıklık oluşturabilir. CISA’nın cihazlarda saklanan verilerin korunması rehberi, yedekleme ve veri korumayı birlikte ele alan başka bir kaynaktır.
Sonuç
Kişisel dosyalar için yedekleme; kapsam, bağımsız kopya ve geri getirme imkânı birlikte düşünülerek kurulur. Senkronizasyonla yedeklemeyi ayırın, önemli dosyaların nerede korunduğunu bilin ve küçük bir geri getirme kontrolü yapın. En karmaşık plan yerine gerçekten sürdürebildiğiniz açık bir düzen hedefleyin. Kopyanın varlığı kadar, gerektiğinde doğru dosyaya ulaşabilmek de önemlidir.